Ücretsiz ERP'de kullanıcı ve yetki yönetiminin temeli, herkese kendi kullanıcı adını vermek ve yetkiyi kişiye değil işe göre açılan rollerle dağıtmaktır. Sevkiyat, satınalma, üretim, muhasebe ve yönetim için ayrı roller kurulur; talebi açan ile onaylayan ayrılır, maliyet ve bordro yalnız gerekenlere açılır. Yetki sunucuda denetlenmeli, işten ayrılan kullanıcı silinmeden pasife alınmalı ve roller üç ayda bir gözden geçirilmelidir.
Pek çok atölyede ERP'ye girişin tek bir şifresi vardır: "admin" ya da firmanın kısa adı. Şifre ekranın kenarına yapıştırılmış bir kağıtta durur, sevkiyatçı da, stajyer de, muhasebeci de aynı adla girer. Bir gün bir irsaliye yanlış cariye kesilir ya da bir stok kartının birimi kilodan adede çevrilir. Kim yaptı? Programın kaydında tek bir isim vardır ve o isim kimseye ait değildir.
Kullanıcı başına lisans ödenen programlarda bu alışkanlığın bir gerekçesi vardı: her yeni kullanıcı para demekti. Kullanıcı sınırı olmayan bir ücretsiz ERP'de bu gerekçe ortadan kalkar. Geriye doğru kurulmuş bir yetki düzeni kalır ki bu da lisanstan bağımsız, tamamen firmanın kendi işidir.
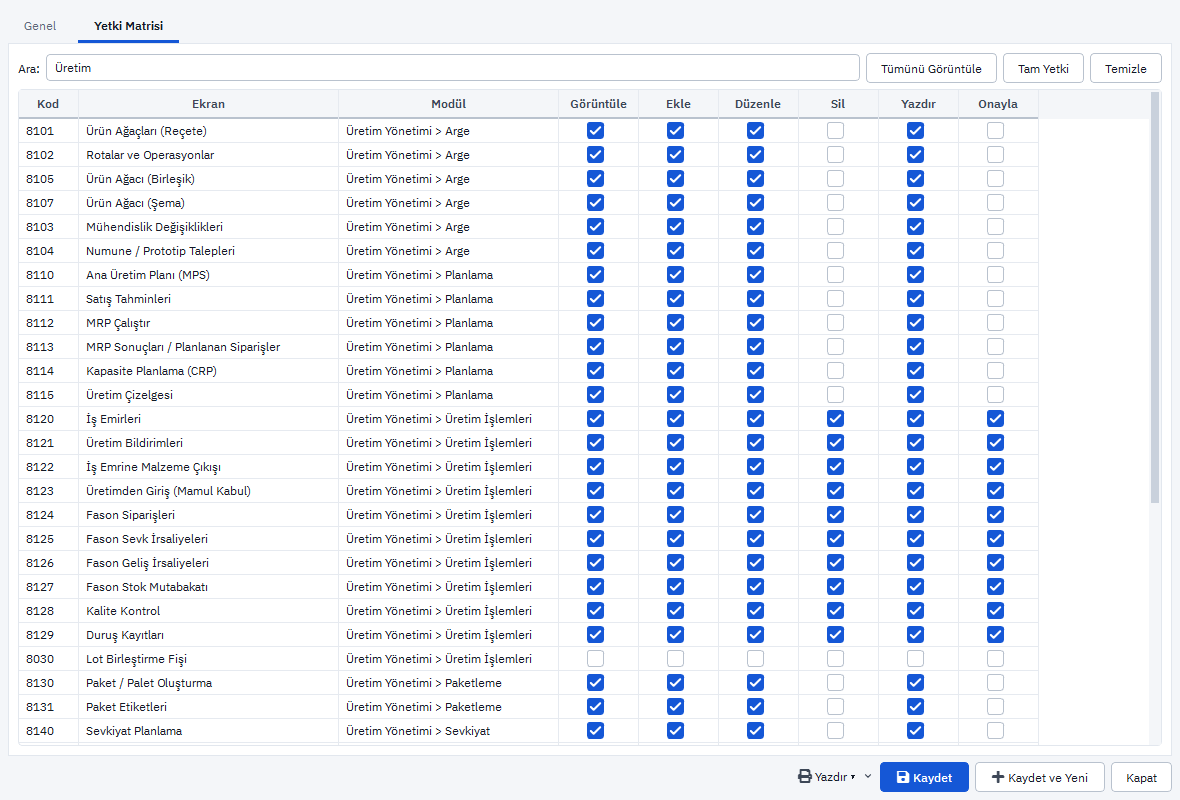 Tam boyut
İçindekiler
- Neden herkese ayrı kullanıcı açılmalı?
- Roller kişiye göre mi, işe göre mi kurulur?
- Talebi açan ile onaylayan aynı kişi olmalı mı?
- Maliyeti, kârı ve bordroyu kim görmeli?
- Depo, saha ve telefon kullanıcıları için neye dikkat edilir?
- İşten ayrılan kullanıcı ne yapılmalı, yetkiler ne sıklıkla gözden geçirilmeli?
- PakERP One'da kullanıcı ve yetki
- Sık sorulan sorular
Neden herkese ayrı kullanıcı açılmalı?
Çünkü ERP'deki her kayıt bir soruya cevap verir: kim, ne zaman, neyi değiştirdi? Ortak kullanıcıyla bu sorunun cevabı kaybolur. Ayrı kullanıcı suçlu aramak için değil, hatanın nereden geldiğini bulup bir daha olmaması için gereklidir.
Somut faydaları şunlardır:
- İz: yanlış kesilen irsaliyenin, silinen satırın, değişen fiyatın sahibi bellidir. Soru kişiye sorulur, tahmin yürütülmez.
- Ön değerler: sevkiyatçının deposu, kasiyerin kasası, satış elemanının adı belgeye kendiliğinden gelir. Ortak kullanıcıda bunlar her seferinde elle seçilir.
- Ekranın sadeleşmesi: yalnız kendi işinin menüsünü gören kişi daha az yanlış ekrana girer.
- Ayrılışta güvenlik: işten ayrılan kişinin girişi tek hareketle kapatılır, diğerlerinin şifresi değişmez.
Bulut tabanlı bir sistemde bu daha da önemlidir. Program fabrika dışından da açılabildiği için paylaşılan bir şifre, kapıdan çıkan herkesin cebinde kalır.
Kullanıcı sınırı yokken ortak hesap neden sürer?
Alışkanlıktan. Eski programda üç kişi "sevkiyat" adıyla çalışmışsa yeni ücretsiz ERP programında da aynısı istenir; kimse kendi şifresini hatırlamak istemez. Bunu kırmanın yolu kuralı ilk günden koymaktır: geçiş günü herkes kendi adıyla girer, ortak hesap hiç açılmaz. İlk girişte şifresini kendisi belirleyen kişi o şifreyi başkasıyla daha az paylaşır. Vardiyalı çalışan depolarda da aynı kural geçerlidir; gece vardiyasındaki forkliftçi de kendi adıyla girer.
Bulut ile kurulu program arasındaki farkı Bulut mu, kurulu program mı yazısında ayrıca ele aldık.
Roller kişiye göre mi, işe göre mi kurulur?
İşe göre. "Ayşe'nin yetkileri" diye bir rol açılırsa Ayşe ayrıldığında ya da izne çıktığında her şey baştan yazılır. "Sevkiyat" rolü ise yerinde durur; yalnız o rolü taşıyan kişi değişir.
Orta ölçekli bir pres ve kaplama atölyesinde çoğu zaman beş altı rol yeter. Aşağıdaki tablo bir başlangıç noktasıdır; hazır bir kural değil, kendi akışınıza göre düzeltilecek bir taslaktır.
| Rol | Tam yetki | Yalnız görüntüleme | Kapalı |
|---|---|---|---|
| Sevkiyat | Satış irsaliyesi, lot seçimi, etiket | Satış siparişleri, stok durumu | Fatura, cari bakiye, maliyet |
| Satınalma | Talep havuzu, satınalma siparişi, alış irsaliyesi | Stok durumu, fiyat geçmişi | Satış fiyatları, bordro |
| Üretim planlama | İş emri, ürün ağacı, üretim bildirimi | Stok, fason durumu | Cari, kasa, banka |
| Depo | Stok fişleri, sayım, depo transferi | İş emirleri | Fiyatlar, finans |
| Muhasebe | Fatura, cari, kasa, banka, muhasebe fişi | Stok ve üretim ekranları | Ürün ağacı değişikliği |
| Yönetim | Onaylar, raporlar | Her şey | Yok |
Bir kişiye birden fazla rol verilebilir. Küçük firmada satınalmacı aynı zamanda depoya bakıyorsa iki rolü birden taşır; ayrı bir "satınalma ve depo" rolü açmaya gerek yoktur.
Yetki düzeni kurulan firmalarda ilk hafta en çok gelen şikayet 'bu ekranı göremiyorum' olur. Bu iyi bir işarettir: roller dar başlamış, ihtiyaç oldukça genişliyor demektir. Ters yönde ilerlemek, yani herkese her şeyi açıp sonra kısmak, çoğu zaman hiç yapılmaz.
Talebi açan ile onaylayan aynı kişi olmalı mı?
Olmamalı. Denetçilerin "görevler ayrılığı" dediği ilke küçük firmada da geçerlidir: parayı ya da malı hareket ettiren iki adım aynı kişide toplanmamalıdır. Bu, kimseye güvenilmediği için değil, bir hatanın iki göz tarafından görülmesi içindir.
Üretim firmasında dikkat edilecek başlıca çiftler:
- Satınalma talebi ile satınalma siparişi. Üretim sac ya da vida talebini açar, satınalma siparişe çevirir.
- Alış irsaliyesi ile alış faturası. Depo malı teslim alır, muhasebe faturayı irsaliyeyle eşleştirir. Miktar farkı burada yakalanır.
- Stok sayımı ile sayım farkının onayı. Sayımı depo yapar, farkı yönetim onaylar.
- Cari kart açma ile ödeme. Tediyeyi hazırlayan kişinin aynı zamanda yeni tedarikçi kartı ve banka hesabı açabilmesi, en çok istismar edilen boşluktur.
- Fiyat listesi değişikliği ile satış belgesi. Sevkiyatçı fiyatı görebilir ama değiştirmemelidir.
Beş kişilik bir firmada bu ayrımların hepsi mümkün olmayabilir. O durumda en azından onay ve silme yetkisini işletme sahibinde tutmak, riskin büyük kısmını kapatır.
Maliyeti, kârı ve bordroyu kim görmeli?
Kısa cevap: işi gerçekten gerektirenler. Maliyet ve kâr bilgisi rakibe ya da müşteriye sızdığında pazarlık zemini değişir; bordro ise kişisel veridir ve korunması yasal bir yükümlülüktür.
Maliyet ve satış fiyatı
Sevkiyatçının irsaliye kesmek için fiyata ihtiyacı yoktur. Üretim planlamanın ürün ağacını düzenlemesi gerekir ama satış fiyatını bilmesi gerekmez. Kârlılık raporları yönetim ve muhasebeyle sınırlı tutulabilir. Rapor erişimi de yetkiye bağlı olmalıdır; bir listeyi göremeyen kişinin o listenin Excel çıktısını alabilmesi yetkiyi anlamsız kılar. Raporların rollere göre nasıl dağıtılacağını Ücretsiz ERP'de raporlama yazısında anlattık.
Personel ve bordro
Ücret, SGK bilgileri, sağlık raporları ve izinler kişisel verilerin korunmasıyla ilgili mevzuatın kapsamındadır. Bu ekranları yalnız insan kaynakları ve bordrodan sorumlu kişiye açmak, diğer rollerde tamamen kapatmak gerekir. Hangi verinin nasıl korunacağı konusunda güncel yükümlülükler için Kişisel Verileri Koruma Kurumu'nun yayımladığı rehberlere bakılmalıdır.
Depo, saha ve telefon kullanıcıları için neye dikkat edilir?
Ekran yetkisi tek boyut değildir. Birden fazla depo ya da bina varsa kullanıcının hangi depoda çalışacağı da sınırlanmalıdır. Ana depodaki sorumlu kaplama deposundaki stoğu görebilir, ama oradan çıkış fişi kesmemelidir.
Sahada telefonla üretim bildirimi giren operatör de bir kullanıcıdır. Operatöre yalnız bildirim ekranı açılır; iş emri açma, miktar değiştirme ya da kapatma üretim şefinde kalır. Ortak bir tablet tezgahın yanında duruyorsa, kaydın hangi operatöre ait olduğu bildirim satırında ayrıca seçilmelidir. Saha girişini telefondan üretim bildirimi yazısında ayrıntılı işledik.
İşten ayrılan kullanıcı ne yapılmalı, yetkiler ne sıklıkla gözden geçirilmeli?
İşten ayrılan kullanıcı silinmez, pasife alınır. Silinen kullanıcıyla birlikte kestiği belgelerin sahibi de belirsizleşir; pasif kullanıcı ise giriş yapamaz ama geçmişi okunabilir durur.
Yetki düzeni zamanla bozulur. Acil bir iş için verilen geçici yetki unutulur, görev değiştiren kişi eski rolünü de taşımaya devam eder. Üç ayda bir yapılacak kısa bir kontrol bunu toplar:
| Kontrol | Ne aranır |
|---|---|
| Aktif kullanıcı listesi | Ayrılmış ama hâlâ aktif görünen kişi |
| Son giriş tarihi | Aylardır girmeyen kullanıcı: gerçekten gerekli mi? |
| Her şeye yetkili hesaplar | İşletme sahibi ve sistemi kuran kişi dışında biri var mı? |
| Rol dağılımı | Görev değiştiren kişide eski rol kalmış mı? |
| Silme ve onay yetkisi | Kimde, neden? |
| Ortak kullanıcı | "depo", "vardiya" gibi kişiye ait olmayan hesap kalmış mı? |
Yeni bir ERP'ye geçerken bu düzeni baştan kurmak, sonradan düzeltmekten kolaydır. Ücretsiz ERP'ye geçiş, yıllardır süren "herkes admin" düzenini bitirmek için iyi bir fırsattır. Geçişin genel planı için ERP geçiş rehberi yazısına bakabilirsiniz.
PakERP One'da kullanıcı ve yetki
PakERP One bir ücretsiz ERP olarak kullanıcı, belge ya da modül sınırı koymaz. Yeni kullanıcı eklemek ücret doğurmaz; bu yüzden ortak hesap açmak için bir neden kalmaz. Kullanıcılar ve roller şirket içinde yönetici hesabıyla açılır, bunun için bize başvurmak gerekmez. Yetki sunucuda denetlenir: yetkisi olmayan ekran menüde görünmez, istek gönderilse bile sunucu reddeder.
- 14 Roller: her rol bir ekran × işlem matrisidir; ekran başına görüntüle, ekle, düzenle, sil, yazdır ve onayla ayrı ayrı işaretlenir. Yazdır kutusu, o ekranın Raporlar ▾ menüsündeki PDF ve Excel çıktılarını da kapsar.
- 13 Kullanıcılar: her kişiye kendi kullanıcı adı, bir ya da birden çok rol, varsayılan depo ve kasa verilir; yetkili depolar ayrıca seçilebilir. Ayrılan kişi pasife alınır, belgeleri adına bağlı kalır.
- PakERP One Üretim uygulaması: telefondaki operatör masaüstüyle aynı kullanıcı adı ve aynı yetkilerle girer; üretim bildirimi için 8121, iş emri düzenlemek için 8120 yetkisi gerekir.
- Yönetim programı: o an bağlı olan oturumlar, hangi bilgisayardan ve hangi sürümle girildiği görülür, gerektiğinde oturum sonlandırılır.
Adım adım ekran anlatımı Kullanıcı, rol ve yetki kılavuzunda, sunucu tarafındaki önlemler Güvenlik sayfasında.
Konuyla ilgili: ERP'de İç Kontrol: Görevler Ayrılığı ve Yetki.