Ücretsiz ERP'nin güvenliği fiyatına değil, üç şeye bağlıdır: verinin nerede ve nasıl saklandığı, yedeğin ne sıklıkla alınıp geri yüklenebildiği ve yetkinin nerede denetlendiği. Bağlantı şifreliyse, veritabanı internete açık değilse, her firmanın verisi ayrı tutuluyorsa, düzenli yedek alınıyorsa ve yetki sunucuda denetleniyorsa ücretsiz bir ERP de güvenli çalışır. Firmanın kendi kullanıcı ve şifre düzeni de bu güvenliğin parçasıdır.
"Ücretsiz programa fatura bilgimi, cari bakiyemi, personelin maaşını nasıl emanet ederim?" Bu kaygı yerindedir, ama çoğu zaman yanlış yere bakar. Bir ERP'deki veriyi tehlikeye atan şeyler fiyat etiketiyle ilgili değildir: şifrelenmemiş bağlantı, alınmamış yedek, herkesin yönetici olduğu kullanıcı listesi.
Ücretsiz ERP'ye güvenlik açısından bakarken ücretli bir programa sorulacak soruların aynısını sormak gerekir. Aşağıdaki bölümler bu soruları tek tek açıyor ve bir kısmının cevabının sağlayıcıda değil, firmanın kendi içinde olduğunu gösteriyor. Altyapının teknik tarafı için Bulut ERP yazısına bakabilirsiniz.
 Tam boyut
İçindekiler
- Ücretsiz ERP güvenli mi?
- Verim başka firmalarla aynı yerde mi duruyor?
- Yedek kimde, geri dönüş nasıl yapılır?
- Yetki: açıkların çoğu neden firmanın içinden çıkar?
- KVKK açısından nelere dikkat edilmeli?
- Güncelleme güvenliğin parçası mı?
- Ofisteki bilgisayarlar da hesaba girer mi?
- Güvenlik kontrol tablosu
- PakERP One'da veri, yedek ve yetki
- Sık sorulan sorular
Ücretsiz ERP güvenli mi?
Doğru kurulmuş ve işletilen bir ücretsiz ERP, ücretli bir ERP kadar güvenli olabilir. Güvenliği belirleyen şey lisans bedeli değil; veri saklama, yedek ve yetki düzenidir.
Bir programın güvenliğini üç katmanda düşünmek işi kolaylaştırır:
- Altyapı: sunucu nerede, bağlantı şifreli mi, veritabanı dışarıya açık mı?
- Süreklilik: yedek ne sıklıkla alınıyor, ne kadar saklanıyor, geri yükleme nasıl yapılıyor?
- Erişim: kim hangi ekranı görüyor, hangi işlemi yapabiliyor, ayrılan personelin hesabı kapanıyor mu?
İlk iki katman büyük ölçüde sağlayıcının sorumluluğudur. Üçüncü katmanın ayarı ise firmanın elindedir.
Güvenliği tek bir soruya indirmek yanıltır. "Program güvenli mi?" sorusunun cevabı evet olsa bile, yedek alınmıyorsa ya da herkes aynı şifreyle giriyorsa veri yine risk altındadır. Üç katmanın üçü de ayrı ayrı kontrol edilmelidir.
Verim başka firmalarla aynı yerde mi duruyor?
Bunu sağlayıcıya doğrudan sorun: her firmanın verisi ayrı bir veritabanında mı, yoksa tüm firmalar aynı tablolarda bir firma numarasıyla mı ayrılıyor? İki yöntem de kullanılır; ayrı veritabanı, bir yazılım hatasının başka firmanın verisini göstermesi ihtimalini baştan ortadan kaldırır.
Aynı başlık altında sorulacak diğer iki soru:
- Program ile sunucu arasındaki bağlantı HTTPS gibi şifreli bir kanaldan mı gidiyor?
- Veritabanı internete açık mı, yoksa program yalnız sunucudaki bir uygulama katmanıyla mı konuşuyor? Veritabanı portunun dışarıya açık olması, ücretli ya da ücretsiz, her programda bir risktir.
Sağlayıcıdan teknik ayrıntı beklenmez, ama net cevap beklenir. "Endişelenmeyin, güvenli" bir cevap değildir. Bağlantı yöntemi, veritabanı yapısı ve sunucunun konumu birkaç cümleyle yazılabilecek bilgilerdir; yazılı bir güvenlik sayfası olan sağlayıcı bu cevapları zaten vermiştir.
Küçük üretim firmalarında en yaygın güvenlik açığı, muhasebe bilgisayarının yanındaki kâğıda yazılmış ortak şifredir. Programa geçiş, bu alışkanlığı bırakmak için iyi bir fırsattır: ilk gün herkese kendi kullanıcısını açmak, sonradan düzeltmekten çok daha kolaydır.
Yedek kimde, geri dönüş nasıl yapılır?
Bulut çalışan bir ücretsiz ERP'de yedek sağlayıcı tarafından alınır; sorulması gereken, ne sıklıkla alındığı, kaç gün saklandığı ve geri yüklemenin nasıl istendiğidir. Kendi sunucunuza kurduğunuz bir programda ise yedek tamamen sizin işinizdir ve çoğu küçük firmada düzenli yapılmaz.
Sağlayıcının yedeği varken bile firma kendi elinde bir kopya bulundurmalıdır:
- Veritabanının tamamının yedek dosyası olarak size verilip verilmediğini öğrenin.
- Ay sonlarında cari ekstre, stok durumu ve açık siparişleri Excel'e alın.
- e-Belgelerin XML ve PDF'lerinin entegratör tarafında da saklandığını bilin.
- Belgelere sözleşme, teknik resim ya da kalite raporu ekliyorsanız, bu eklerin de yedeğin içinde olup olmadığını sorun.
Yedeğin ne kadar geriye gittiği de önemlidir. Hatalı bir toplu işlem ya da yanlış silinen kayıt çoğu zaman birkaç gün sonra fark edilir; yalnız son günün yedeği saklanıyorsa hatasız hale dönmek mümkün olmayabilir.
Hiç denenmemiş yedek, yedek sayılmaz. Mümkünse bir kez geri yüklemenin nasıl yapıldığını sorun.
Yetki: açıkların çoğu neden firmanın içinden çıkar?
Çünkü en sık görülen güvenlik sorunu dışarıdan saldırı değil, içerideki düzensizliktir. Herkesin aynı kullanıcı adıyla girdiği, sevkiyatçının maliyet fiyatını görebildiği, üç ay önce ayrılan satış elemanının hesabının hâlâ açık durduğu firmalar azımsanmayacak kadar çoktur.
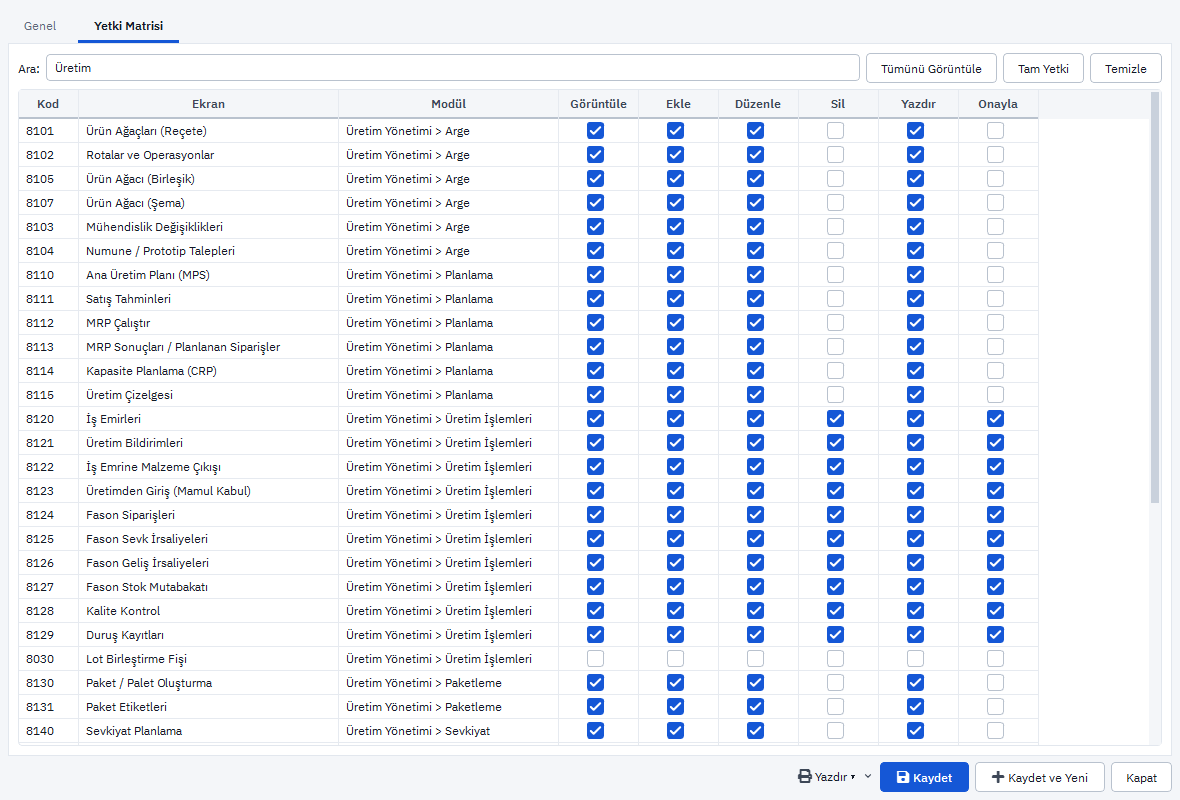
Bir ücretsiz ERP'de de yetki ekran ve işlem bazında verilebilmelidir. Sevkiyatçı irsaliye kesebilmeli ama fiyat listesini değiştirememeli; depo sorumlusu sayım girebilmeli ama cari bakiyeleri görmemeli. Yetkinin programda değil sunucuda denetlenmesi de önemlidir; aksi halde kullanıcı arayüzü atlanarak veri okunabilir.
Firmanın kendi tarafında yapılacaklar:
- Her çalışana ayrı kullanıcı açın, şifre paylaşımını bırakın.
- Rolleri görev üzerinden kurun: muhasebe, satış, satınalma, depo, planlama.
- İşten ayrılan kişinin hesabını aynı gün kapatın.
- Yönetici yetkisini bir ya da iki kişiyle sınırlı tutun.
Yetki düzenini kurduktan sonra yılda bir kez gözden geçirin: görev değiştiren çalışanın eski rolü çoğu zaman üzerinde kalır. Rol kurmanın adımları kullanıcı, rol ve yetki kılavuzunda.
KVKK açısından nelere dikkat edilmeli?
ERP'deki personel, bordro ve müşteri yetkilisi bilgileri kişisel veridir ve bu veriler için sorumluluk firmanın kendisindedir. Program ücretsiz olsa da ücretli olsa da, verinin hangi amaçla işlendiği, kimlerin eriştiği ve ne kadar saklandığı firmanın belirlemesi gereken konulardır.
Pratikte sağlayıcıya verinin hangi ülkede ve hangi sunucuda tutulduğunu, personelinin verilere hangi durumda erişebildiğini sorun. Bordro ekranlarını yalnız ilgili kişilere açın. Satış elemanının müşteri yetkilisinin telefonunu görmesi işin gereğidir, personelin maaşını görmesi değildir; rol düzeni bu ayrımın programdaki karşılığıdır. Güncel yükümlülükler için Kişisel Verileri Koruma Kurumu'nun yayımladığı rehberlere bakın.
Güncelleme güvenliğin parçası mı?
Evet. Yıllarca güncellenmeden çalışan bir program, bilinen açıklarıyla çalışmaya devam eder. Bu risk özellikle kendi sunucusuna kurulmuş ve kurulumu yapan kişinin ayrıldığı sistemlerde büyür.
Bulut çalışan bir ücretsiz ERP'de sunucu tarafı sağlayıcı tarafından güncellenir; masaüstü program da açılışta yeni sürümü alıyorsa, firmanın tek tek bilgisayar dolaşmasına gerek kalmaz. Kendi sunucunuzdaki bir kurulumda ise işletim sistemi, veritabanı ve ERP'nin kendisi ayrı ayrı güncellenmelidir. Bu işin takvimi ve sorumlusu yazılı olmalıdır. Güncellemeyi ertelemek kısa vadede zahmetsiz görünür ama birikir; üç yıl güncellenmemiş bir sistemi yeni sürüme taşımak, her ay küçük bir güncelleme yapmaktan çok daha zordur.
Ofisteki bilgisayarlar da hesaba girer mi?
Girer, çünkü programın açıldığı bilgisayar zincirin bir halkasıdır. Veri bulut sunucudaysa, fidye yazılımı ofisteki bir bilgisayarı kilitlediğinde veritabanı doğrudan etkilenmez; ama o bilgisayarda kayıtlı şifreler, masaüstüne kaydedilmiş Excel dökümleri ve e-posta ekleri risk altındadır.
- İşletim sistemi güncellemelerini açık tutun, desteği biten sürümleri değiştirin.
- Programın şifresini tarayıcıya ya da bir metin dosyasına kaydetmeyin.
- Ortak kullanılan bilgisayarlarda, vardiya değişiminde oturumu kapatın.
- Dışa alınan Excel dosyalarını ortak klasörlerde açıkta bırakmayın; içlerinde cari bakiye ve fiyat vardır.
Vardiyalı çalışan üretim ofislerinde aynı bilgisayarı üç kişinin kullanması olağandır. Her kişinin kendi kullanıcısıyla oturum açması, kaydı kimin girdiğini belli eder. Bunların hiçbiri pahalı değildir; hepsi alışkanlıktır.
Güvenlik kontrol tablosu
Tabloyu bir aday programla görüşürken yanınızda tutun. Uyarı işaretlerinden biri varsa, karar vermeden önce yazılı açıklama isteyin.
| Soru | İyi cevap | Uyarı işareti |
|---|---|---|
| Bağlantı şifreli mi? | HTTPS | "Yerel ağda gerek yok" |
| Veri ayrı mı tutuluyor? | Firma başına ayrı veritabanı ya da açık yazılı ayrım | Cevap verilemiyor |
| Veritabanı dışarıya açık mı? | Hayır, yalnız uygulama katmanı konuşur | Program veritabanına doğrudan bağlanıyor |
| Yedek ne sıklıkla, kaç gün? | Günlük, saklama süresi yazılı | "Kendiniz alın" |
| Yedeğimi alabilir miyim? | Evet, standart biçimde | Yalnız programın kendi biçimi |
| Yetki nerede denetleniyor? | Sunucuda, ekran ve işlem bazında | Yalnız yönetici / kullanıcı ayrımı |
Sağlayıcının ayakta kalmaması ihtimali de bir güvenlik sorusudur; cevabı verinin dışa alınabilmesidir. Bu konu açık kaynak ve ücretsiz ERP yazısında da geçiyor.
PakERP One'da veri, yedek ve yetki
PakERP One'ın güvenlik düzeni ayrıntılı olarak Güvenlik sayfasında yazılıdır. Kısaca:
- Bağlantı: masaüstü program sunucuya HTTPS (Let's Encrypt) üzerinden bağlanır; veritabanı internete açık değildir.
- Ayrı veritabanı: her firma kendi PostgreSQL veritabanında çalışır; girişte firma kodu sorulur.
- Yedek: sunucuda günlük yedek alınır ve 14 gün saklanır. İstenirse veritabanının tamamı pg_dump yedeği olarak firmaya verilir.
- Yetki: JWT ile oturum açılır; rol, ekran ve işlem yetkisi sunucuda denetlenir.
Firmanın kendi tarafı için ekranlar:
- 13 Kullanıcılar: her çalışana ayrı kullanıcı açılır, ayrılan kişinin hesabı kapatılır.
- 14 Roller: rol yetki matrisinde hangi rolün hangi ekranı görüp hangi işlemi yapacağı işaretlenir.
- 1101-1199 İK/Bordro ekranlarını yalnız ilgili role açarak personel verisini ayırın.
İlk gün iki üç rolle başlamak, her kişiye ayrı ayrı yetki tanımlamaktan daha yönetilebilirdir; ihtiyaç çıktıkça rol eklenir.
Güncellemeler otomatiktir: yeni sürüm çıktığında program açılışta haber verir ve kendini günceller, sunucu tarafı tek yerden yenilenir. Her listedeki "Raporlar ▾" menüsü PDF ve Excel verir; ay sonu kopyalarınızı buradan alabilirsiniz.